×

 دانلود جلد اول کتاب ترکیبیات علی رضا علیپور
 دانلودکتاب آشنایی با نسبیت خاص رابرت رزنیک
 دانلودکتاب اصول و طراحی پایگاه داده ها تالین ساهاکیان
 دانلود پاورپوینت خلاصه کتاب روانشناسی اجتماعی دکتر یوسف کریمی
 دانلودکتاب کمال ذهن دکتر جو دیسپنزا
 دانلود جلد چهارم کتاب شرح شوق سعید حمیدیان
 دانلود کتاب کنیز سفید نوشته منوچهر دبیرمنش
 دانلودکتاب اقتصاد سیاسی جمهوری اسلامی بهمن احمدی امویی
 دانلود جلد دوم کتاب شرح شوق سعید حمیدیان
 مجموعه ی آموزش تعمیر لامپ کم مصرف (از مبتدی تا پیشرفته)
 آموزش برنامه نویسی آردوینو
 کسب و کار اینترنتی در منزل
 درامدزایی در خواب! (تعجب نکنید! بخوانید)
 مدار داخلی واکی تاکی(اموزش ساخت)
 کتاب افزایش ممبر کانال تلگرام
 دانلود100% رایگان نرم افزار تبلیغات در تلگرام + آموزش کامل و فیلم آموزشی
 روش اصلی موفقیت در کنکور و آزمون ها(پزشکی، حقوق، مهندسی، نمونه و تیزهوشان) با پکیج کنکورپلاس
 برنامه ساز اندروید و کسب درآمد بالا
 ثروتمند شدن حق شماست !! امتحان کنید!!!
 کسب درآمد میلیونی از وبلاگ
 دانلودپکیج ربات فالوور و لایک نامحدود و رایگان اینستاگرام(فوق حرفه ای)
 چگونه هر کسی را عاشق خود کنیم ؟
 مجموعه "صفر تا صد راه اندازی کارگاه جوراب بافی"
 کسب درآمد اینترنتی و دائمی به صورت صفر تا صد کار
 کسب در آمد میلیونی از اینترنت (نسخه ی پیشرفته) 80 درصد تخفیف
 کاغذ میلیمتری
 تحقیق تاریخ آرایش و گریم
 کسب در آمد از اینترنت
 پکیج افزایش فالوور تضمینی برای اینستاگرام
 کسب درآمد رایگان از سیستم همکاری در فروش
 قرارداد اجاره نامه سایز A3
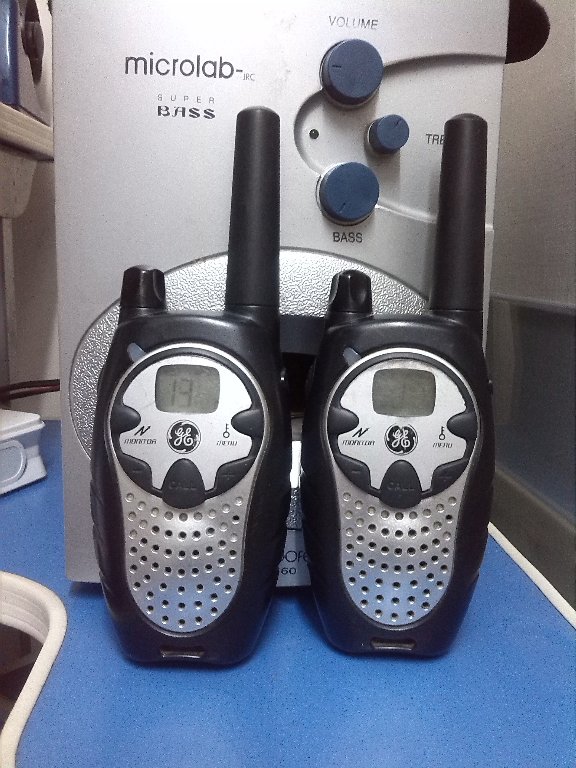 دانلود مدار داخلی بیسیم(واکی تاکی)
 نمونه سوالات تاپ ناچ فاندامنتال a
 نقش اقلیم در معماری( طراحی اقلیمی)
 آموزش افزایش لایک و فالوور واقعی اینستاگرام در اندروید و iOS به صورت نامحدود
 پکیج حرفه ای آموزش کسب درآمد میلیونی از اینترنت ( تضمینی و تست شده)
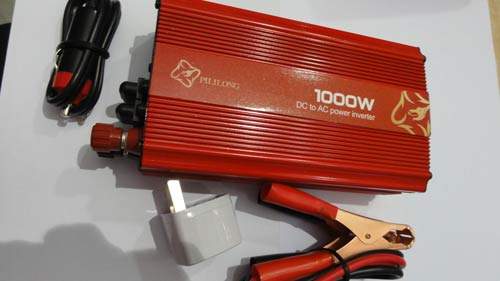 مدار اینورتر 100 آمپری جهت جوشکاری
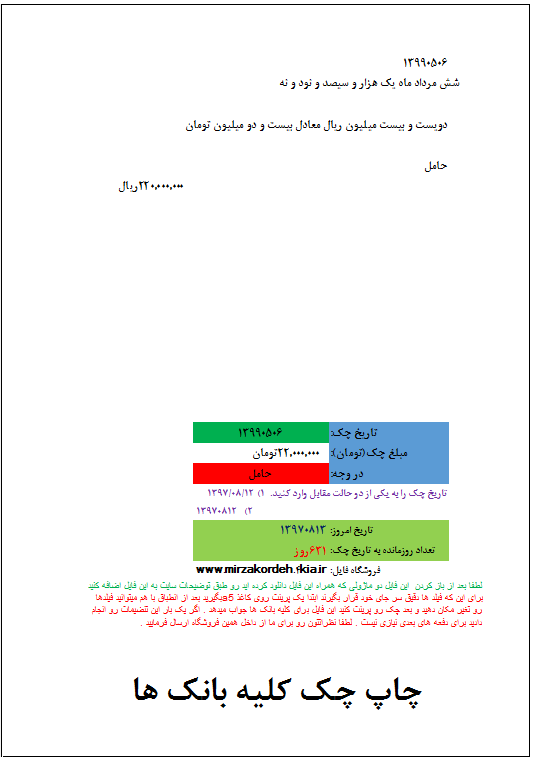 چاپ چک کلیه بانک ها با اکسل
دانلود پاورپوینت Firewall و امنیت آن در شبکه حوزه امنیت it با فرمت pptودر 31 اسلاید قابل ویرایش
قسمتی ازمتن پاورپوینت
امنیت
مقوله حفظ محرمانگی از چالش های مطرح در سطوح مختلف بوده و حرکت به سوی ساختاری امن و دور از دسترس نفوذگران، که شامل افراد مورد اعتماد، رقبا و هکرها می باشد بیش از پیش مطرح گردیده است. سازمان ها دارای مخاطراتی در اجرای لایه های مختلف امنیتی نظیر احراز هویت، رمزنگاری اطلاعات، کنترل ترافیک ورودی و خروجی، امنیت فیزیکی، تعیین سطوح دسترسی، سیستم های تشخیص یا جلوگیری از نفوذ (IPS/IDS) و… می باشند که مشاوران امنیتی با تکیه بر استانداردها و دانش تحقیقی خود، اقدام به شناسایی و مرتفع سازی آسیب پذیری ها می نمایند.
امنیت نرم افزار
امروزه نرم افزارها و اپلیکیشن های کاربردی در اکثر کسب وکارها و تجارت ها وارد شده اند. این یکپارچگی تا حدی مشهود و عمیق است که گاه عدم عملکرد صحیح یک نرم افزار می تواند یک کسب و کار را به چالش کشیده و حتی ضررهای مالی را به سازمان تحمیل کند. متأسفانه این درجه از اهمیت برای افراد سوء استفاده گر و هکرها پوشیده نبوده و همین امر باعث شده است که سازمانهای امروزی به صورت مداوم و به دلایلی متعدد تحت حملات مختلف هکرها و تهدیدات امنیتی بر روی نرم افزارهای خود قرار بگیرند. در این شرایط سازمانها میبایست برای توسعه و به کارگیری نرم افزارهای ایمن و مطابق با استانداردهای امنیتی اقدامات لازم را انجام دهند. بر اساس گزارش شرکت گارتنر حدود ۹۰ درصد از آسیب پذیریهای
حاصل در نرم افزارها به علت عدم توجه به امنیت نرم افزار در چرخه حیات
توسعه نرم افزارSDLCاست.
3 فرآیند مهم در ساخت یک سیستم نرم افزاری
1.فرآیند توسعه
ساماندهی فعالیت ها برای ساخت یک سیستم
2.فرآیند مدیریت
3.فرآیند پشتیبانی
امنیت سیستم عامل
امنیت یک سیستم کامپیوتری با کاربردهای خاص و مهم است، آنچه مشخص است این است که امنیت سیستم عامل پیش شرط اساسی و پایه های امنیت کل سیستم اطلاعاتی یک کامپیوتر است. هرکدام از سیستم عاملها روشهای امنیتی خود را برای حفاظت از سیستم دارند، ولی در کل استفاده از سورس اصلی و مطمئن برای نصب سیستم عامل، به روز نگه داری سیستم عامل و استفاده از ابزارهای امنیتی و آنتی ویروس معتبر و اصلی می تواند به مقدار زیادی امینت سیستم عامل را تامین کند. همچنین غیر فعال کردن سرویس ها و پورت های غیر ضروری بر روی سیستم عامل خصوصاً ویندوز میتواند به صورت ویژه در امن سازی سیستم
عامل کمک کند.
در بخش امنیت با مفاهیم زیر مواجه هستیم:
(UTM یا Unified Threat Management)مدیریت یکپارچه تهدیدات
مدیریت یکپارچه تهدیدات(UTM) یکی از توابع مدیریت امنیت است که به ادمین شبکه این امکان را می دهد تا دامنه گسترده ای از کاربردهای امنیتی و تجهیزات زیرساختی را با استفاده از یک ابزار مدیریتی، مانیتور و مدیریت کند. UTM ها به صورت عمومی شامل سرویس های ابری، دستگاه های شبکه، فایروال ها، دستگاه های تشخیص اختلال در شبکه، ضدبدافزارها، ضد اسپم ها، ضد فیلترینگ محتوا و… هستند.
امنیت داده ها
امنیت داده ها خود به دو بخش محرمانگی دادهها و صحت دادهها (صحت منبع) تقسیم میشود. محرمانگی دادهها یعنی اطمینان از اینکه دادههای محرمانه و خصوصی نباید در دسترس افراد یا فرایندهای غیرمجاز قرار گیرند. منظور از صحت دادهها و صحت منبع به این معنا است که اطمینان داشته باشیم که دادهها توسط افراد غیرمجاز دستکاری نشده یا تغییر نمییابند. در صحت دادهها باید از درستی و صحت فرستنده اطلاعات اطمینان پیدا کرد که روشهای رایج این کار استفاده از امضای دیجیتال، کد احراز اصالت پیام و کنترل دسترسی است. با استفاده از رمزنگاري سه سرويس امنيتي فراهم مي شود:محرمانه سازي: اطلاعات به هنگام ارسال يا ذخيره شدن از ديد افراد غير مجاز پنهان خواهد شد.
تمامیت: تغييرات اعمال شده در اطلاعات ارسالي مشخص خواهد شد.
اعتبار سنجی: مي توان منبع اطلاعات را اعتبار سنجي كرد.
امنیت فیزیکی
برای تامین امنیت بر روی یک شبکه، یکی از بحرانی ترین و خطیرترین مراحل، تامین امنیت دسترسی و کنترل تجهیزات شبکه است. تجهیزاتی همچون سرور ها، مسیریاب، سوئیچ یا دیوارهای آتش. محدود سازی دسترسی به تجهیزات شبکه با استفاده از قفلها و مکانیزمهای دسترسی دیجیتالی به همراه ثبت زمانها، مکانها و کدهای کاربری دسترسیهای انجام شده، امکانپذیر است. همچنین استفاده از دوربینهای پایش در ورودی محلهای استقرار تجهیزات شبکه و اتاقهای اتصالات و مراکز پایگاههای داده از موارد دیگر موثر در برقراری امنیت فیزیکی در شبکه است. طراحی صحیح منابع تغذیه در شبکه بر اساس محل استقرار تجهیزات شبکه نیز موردی قابل توجه است.