×

 دانلود جلد اول کتاب ترکیبیات علی رضا علیپور
 دانلودکتاب آشنایی با نسبیت خاص رابرت رزنیک
 دانلودکتاب اصول و طراحی پایگاه داده ها تالین ساهاکیان
 دانلودکتاب کمال ذهن دکتر جو دیسپنزا
 دانلود پاورپوینت خلاصه کتاب روانشناسی اجتماعی دکتر یوسف کریمی
 دانلود جلد چهارم کتاب شرح شوق سعید حمیدیان
 دانلود کتاب کنیز سفید نوشته منوچهر دبیرمنش
 دانلودکتاب اقتصاد سیاسی جمهوری اسلامی بهمن احمدی امویی
 دانلود جلد دوم کتاب شرح شوق سعید حمیدیان
 مجموعه ی آموزش تعمیر لامپ کم مصرف (از مبتدی تا پیشرفته)
 آموزش برنامه نویسی آردوینو
 کسب و کار اینترنتی در منزل
 درامدزایی در خواب! (تعجب نکنید! بخوانید)
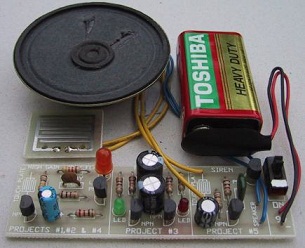 مدار داخلی واکی تاکی(اموزش ساخت)
 کتاب افزایش ممبر کانال تلگرام
 دانلود100% رایگان نرم افزار تبلیغات در تلگرام + آموزش کامل و فیلم آموزشی
 روش اصلی موفقیت در کنکور و آزمون ها(پزشکی، حقوق، مهندسی، نمونه و تیزهوشان) با پکیج کنکورپلاس
 برنامه ساز اندروید و کسب درآمد بالا
 ثروتمند شدن حق شماست !! امتحان کنید!!!
 کسب درآمد میلیونی از وبلاگ
 دانلودپکیج ربات فالوور و لایک نامحدود و رایگان اینستاگرام(فوق حرفه ای)
 چگونه هر کسی را عاشق خود کنیم ؟
 مجموعه "صفر تا صد راه اندازی کارگاه جوراب بافی"
 کسب درآمد اینترنتی و دائمی به صورت صفر تا صد کار
 کسب در آمد میلیونی از اینترنت (نسخه ی پیشرفته) 80 درصد تخفیف
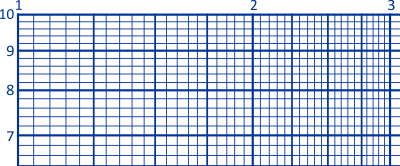 کاغذ میلیمتری
 تحقیق تاریخ آرایش و گریم
 کسب در آمد از اینترنت
 پکیج افزایش فالوور تضمینی برای اینستاگرام
 کسب درآمد رایگان از سیستم همکاری در فروش
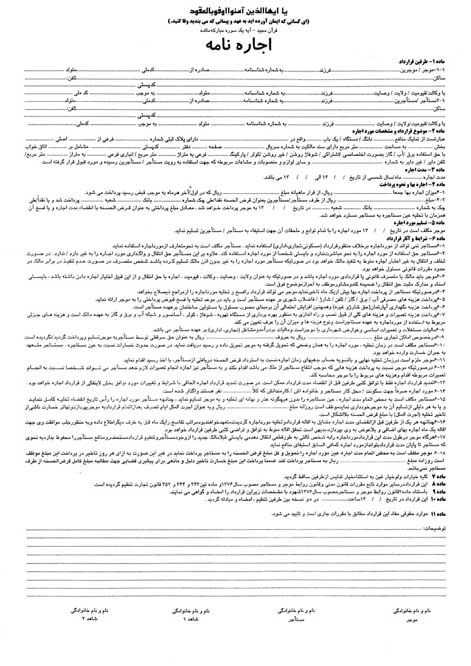 قرارداد اجاره نامه سایز A3
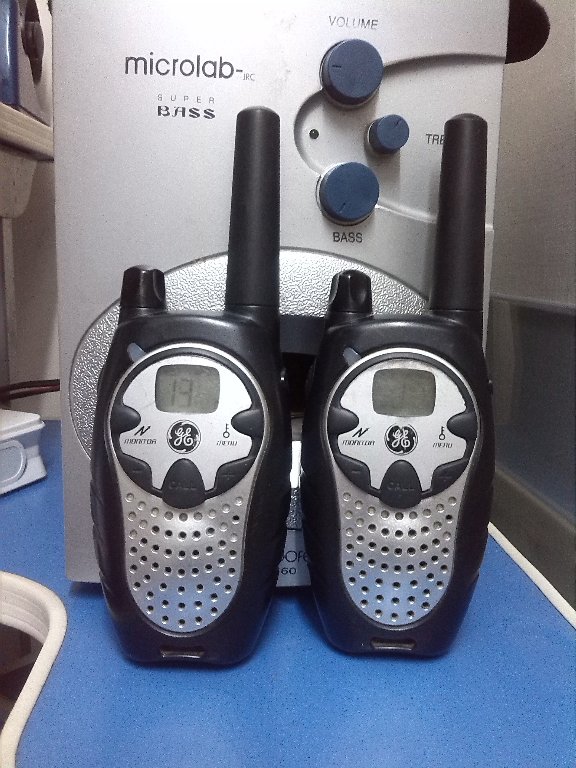 دانلود مدار داخلی بیسیم(واکی تاکی)
 نمونه سوالات تاپ ناچ فاندامنتال a
 آموزش افزایش لایک و فالوور واقعی اینستاگرام در اندروید و iOS به صورت نامحدود
 نقش اقلیم در معماری( طراحی اقلیمی)
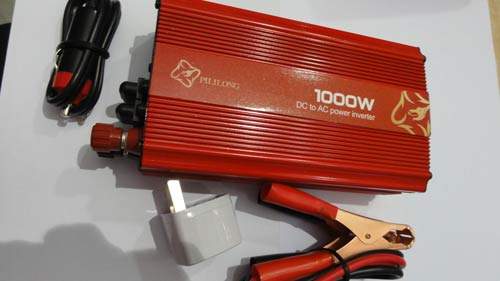 مدار اینورتر 100 آمپری جهت جوشکاری
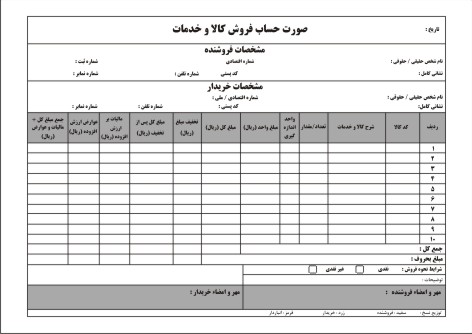 فاکتور فروش رسمی مورد تایید دارایی
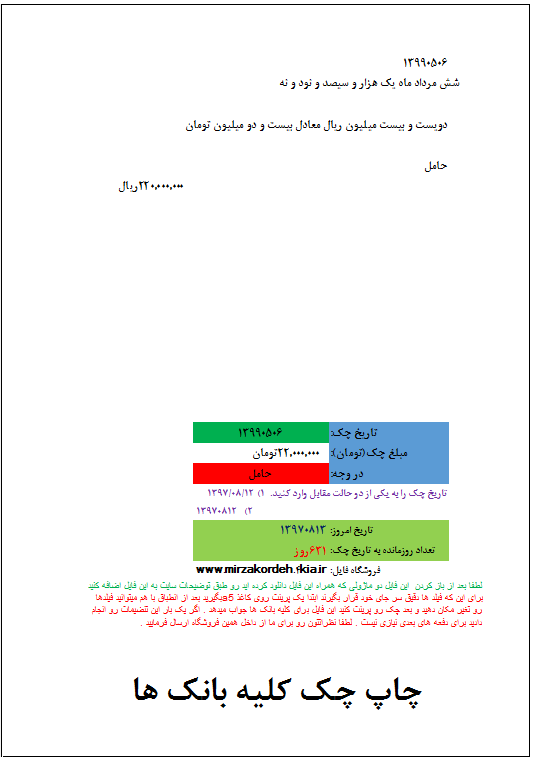 چاپ چک کلیه بانک ها با اکسل
دانلود پاورپوینت امنیت در تجارت الکترونیک با فرمت ppt ودر 62 اسلاید قابل ویرایش
قسمتی از متن پاورپوینت
مقدمه ای بر نقش امنیت در تجارت
تعریف امنیت :
Webster: امنیت به معناي کیفیت یا حالت امن بودن،رهایی از خطر، ترس و احساس نگرانی و تشویش می باشد.
امنیت حفظ و بقاء 4 اصل :
ارزیابی عملیات تجارت الکترونیک
ایجاد یک برنامه جامع امنیت تجارت الکترونیک:
(1 انجام یک ارزیابی کامل از ارزش و اهمیت تجارت الکترونیک
(2ارزیابی آسیب پذیری سیستم تجارت الکترونیک شرکت از هر دو جنبه ی تهدیدات داخلی و خطرات موجود خارجی
طرح مستمر
.3یک طرح مستمر تجارت الکترونیک که تمام نقاط ضعف احتمالی و روشهای جلوگیری و مقابله با آنها را مورد بررسی قرار دهد
DHSچیست؟
برقراری امنیت در دنیای مجازی
DHS ایجاد یک بخش خصوصی به نام The Strategy National
راهبردهای بخش DHS:
مشکلات:
استاندارد 27001ISO
.1ابتدا بایستی دارایی هاي سیستم مشخص و ارزش گذاري
.2خطرات متوجه هر دارایی
.3مطابق با هر خطر راهکاري