×

 دانلود جلد اول کتاب ترکیبیات علی رضا علیپور
 دانلودکتاب آشنایی با نسبیت خاص رابرت رزنیک
 دانلودکتاب اصول و طراحی پایگاه داده ها تالین ساهاکیان
 دانلودکتاب کمال ذهن دکتر جو دیسپنزا
 دانلود پاورپوینت خلاصه کتاب روانشناسی اجتماعی دکتر یوسف کریمی
 دانلود جلد چهارم کتاب شرح شوق سعید حمیدیان
 دانلود کتاب کنیز سفید نوشته منوچهر دبیرمنش
 دانلودکتاب اقتصاد سیاسی جمهوری اسلامی بهمن احمدی امویی
 دانلود جلد دوم کتاب شرح شوق سعید حمیدیان
 مجموعه ی آموزش تعمیر لامپ کم مصرف (از مبتدی تا پیشرفته)
 آموزش برنامه نویسی آردوینو
 کسب و کار اینترنتی در منزل
 درامدزایی در خواب! (تعجب نکنید! بخوانید)
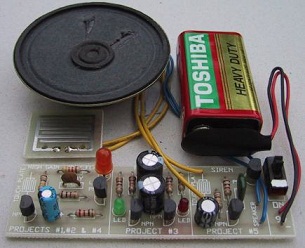 مدار داخلی واکی تاکی(اموزش ساخت)
 کتاب افزایش ممبر کانال تلگرام
 دانلود100% رایگان نرم افزار تبلیغات در تلگرام + آموزش کامل و فیلم آموزشی
 روش اصلی موفقیت در کنکور و آزمون ها(پزشکی، حقوق، مهندسی، نمونه و تیزهوشان) با پکیج کنکورپلاس
 برنامه ساز اندروید و کسب درآمد بالا
 ثروتمند شدن حق شماست !! امتحان کنید!!!
 کسب درآمد میلیونی از وبلاگ
 دانلودپکیج ربات فالوور و لایک نامحدود و رایگان اینستاگرام(فوق حرفه ای)
 چگونه هر کسی را عاشق خود کنیم ؟
 مجموعه "صفر تا صد راه اندازی کارگاه جوراب بافی"
 کسب درآمد اینترنتی و دائمی به صورت صفر تا صد کار
 کسب در آمد میلیونی از اینترنت (نسخه ی پیشرفته) 80 درصد تخفیف
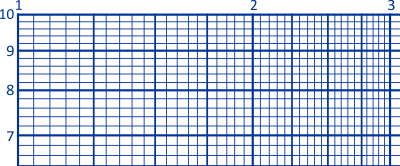 کاغذ میلیمتری
 تحقیق تاریخ آرایش و گریم
 کسب در آمد از اینترنت
 پکیج افزایش فالوور تضمینی برای اینستاگرام
 کسب درآمد رایگان از سیستم همکاری در فروش
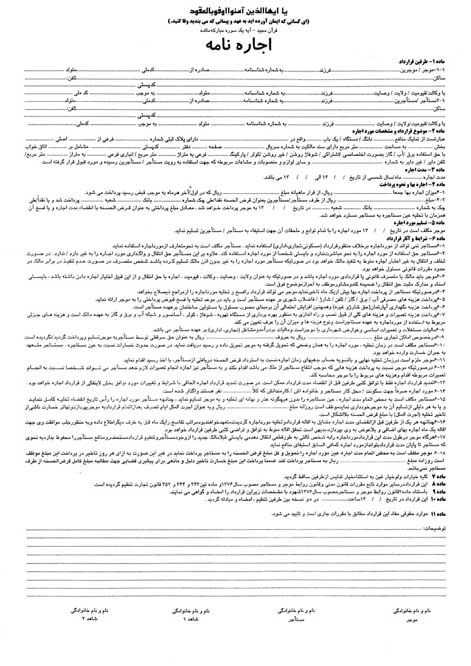 قرارداد اجاره نامه سایز A3
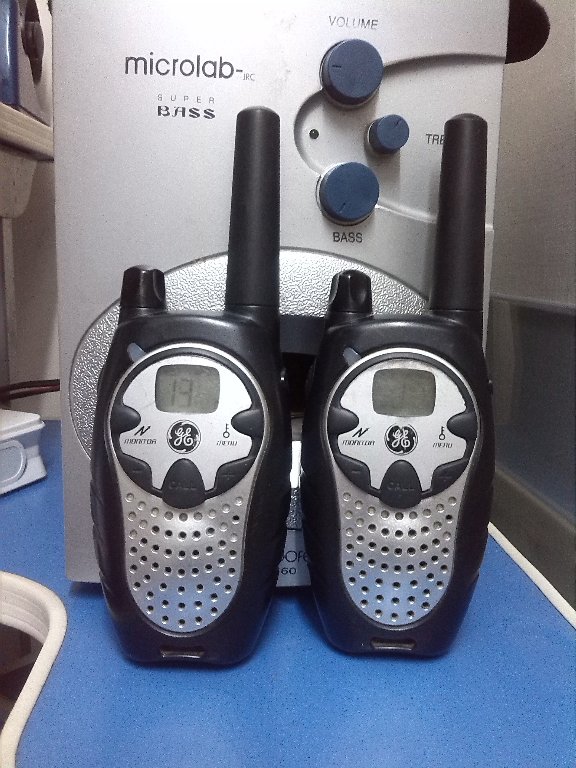 دانلود مدار داخلی بیسیم(واکی تاکی)
 نمونه سوالات تاپ ناچ فاندامنتال a
 آموزش افزایش لایک و فالوور واقعی اینستاگرام در اندروید و iOS به صورت نامحدود
 نقش اقلیم در معماری( طراحی اقلیمی)
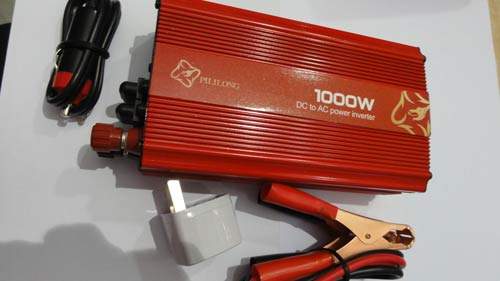 مدار اینورتر 100 آمپری جهت جوشکاری
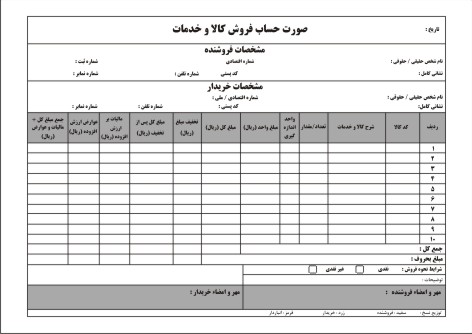 فاکتور فروش رسمی مورد تایید دارایی
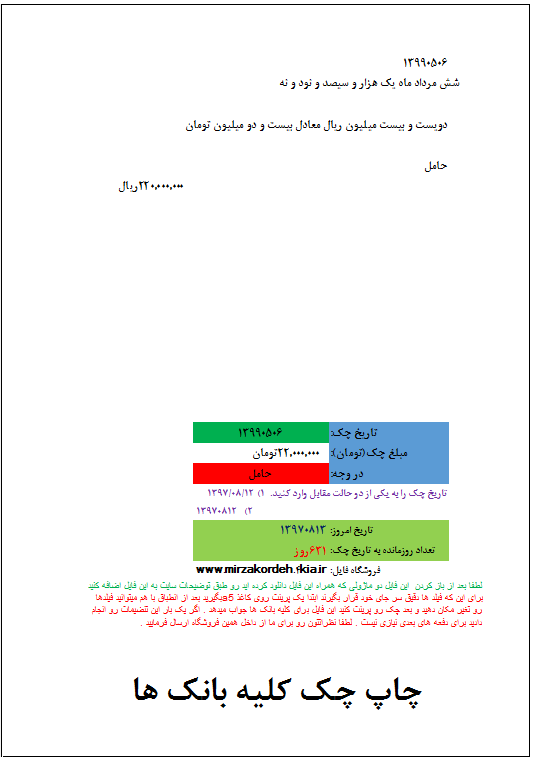 چاپ چک کلیه بانک ها با اکسل
دانلود پاورپوینت پرس و جو روی داده های رمز شده با فرمتpptودر 57 صفحه قابل ویرایش
قسمتی از متن پاورپوینت
مقدمه