×

 دانلود جلد اول کتاب ترکیبیات علی رضا علیپور
 دانلودکتاب آشنایی با نسبیت خاص رابرت رزنیک
 دانلودکتاب اصول و طراحی پایگاه داده ها تالین ساهاکیان
 دانلود پاورپوینت خلاصه کتاب روانشناسی اجتماعی دکتر یوسف کریمی
 دانلودکتاب کمال ذهن دکتر جو دیسپنزا
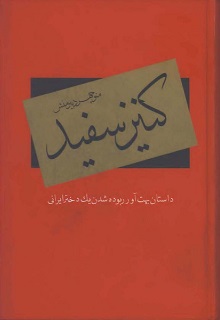 دانلود کتاب کنیز سفید نوشته منوچهر دبیرمنش
 دانلود جلد چهارم کتاب شرح شوق سعید حمیدیان
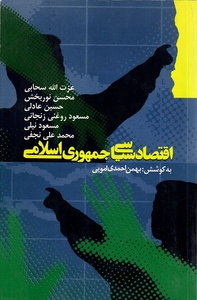 دانلودکتاب اقتصاد سیاسی جمهوری اسلامی بهمن احمدی امویی
 دانلود جلد دوم کتاب شرح شوق سعید حمیدیان
 مجموعه ی آموزش تعمیر لامپ کم مصرف (از مبتدی تا پیشرفته)
 آموزش برنامه نویسی آردوینو
 کسب و کار اینترنتی در منزل
 درامدزایی در خواب! (تعجب نکنید! بخوانید)
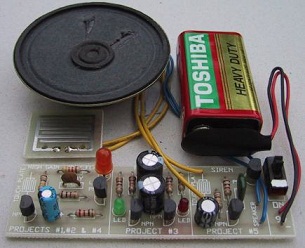 مدار داخلی واکی تاکی(اموزش ساخت)
 کتاب افزایش ممبر کانال تلگرام
 دانلود100% رایگان نرم افزار تبلیغات در تلگرام + آموزش کامل و فیلم آموزشی
 روش اصلی موفقیت در کنکور و آزمون ها(پزشکی، حقوق، مهندسی، نمونه و تیزهوشان) با پکیج کنکورپلاس
 ثروتمند شدن حق شماست !! امتحان کنید!!!
 کسب درآمد میلیونی از وبلاگ
 دانلودپکیج ربات فالوور و لایک نامحدود و رایگان اینستاگرام(فوق حرفه ای)
 چگونه هر کسی را عاشق خود کنیم ؟
 مجموعه "صفر تا صد راه اندازی کارگاه جوراب بافی"
 کسب درآمد اینترنتی و دائمی به صورت صفر تا صد کار
 کسب در آمد میلیونی از اینترنت (نسخه ی پیشرفته) 80 درصد تخفیف
 کاغذ میلیمتری
 تحقیق تاریخ آرایش و گریم
 کسب در آمد از اینترنت
 پکیج افزایش فالوور تضمینی برای اینستاگرام
 کسب درآمد رایگان از سیستم همکاری در فروش
 قرارداد اجاره نامه سایز A3
 نمونه سوالات تاپ ناچ فاندامنتال a
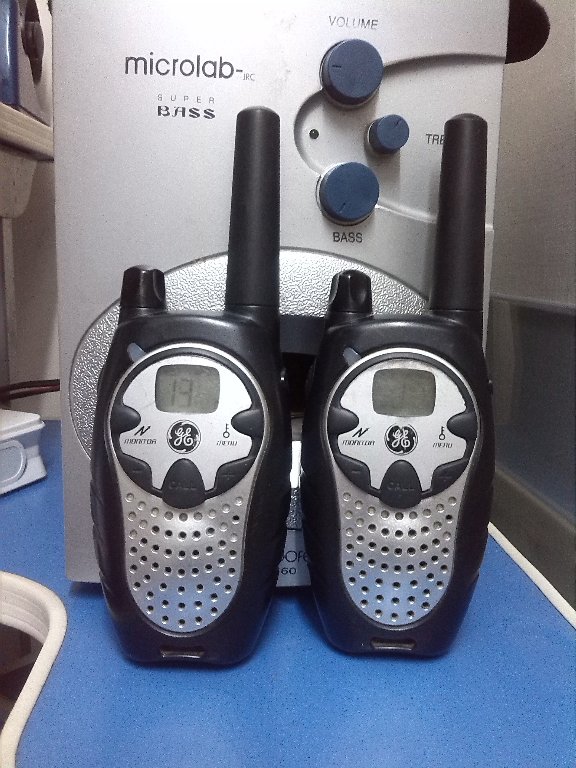 دانلود مدار داخلی بیسیم(واکی تاکی)
 نقش اقلیم در معماری( طراحی اقلیمی)
 آموزش افزایش لایک و فالوور واقعی اینستاگرام در اندروید و iOS به صورت نامحدود
 پکیج حرفه ای آموزش کسب درآمد میلیونی از اینترنت ( تضمینی و تست شده)
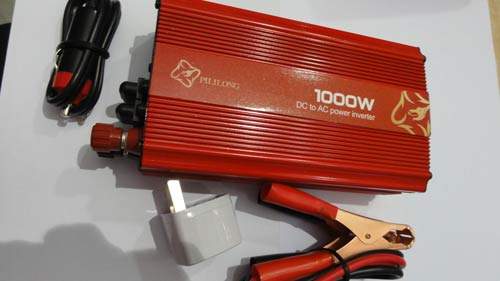 مدار اینورتر 100 آمپری جهت جوشکاری
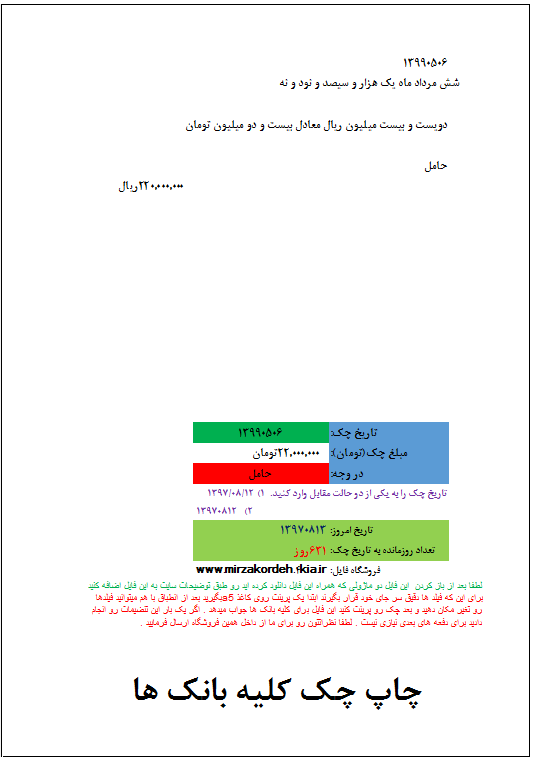 چاپ چک کلیه بانک ها با اکسل
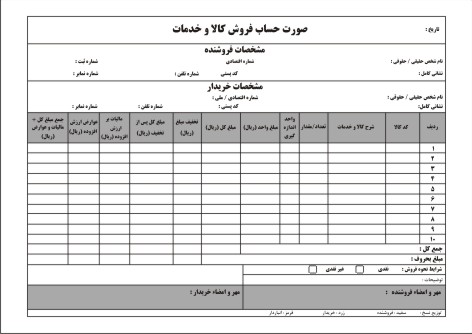 فاکتور فروش رسمی مورد تایید دارایی
دانلود پاورپوینت سيستم مديريت امنيت اطلاعات با فرمت ppt ودر82 اسلاید قابل ویرایش قسمتی از متن پاورپوینت
مقدمه
BS 7799 و ISO/IEC 17799 و ISO 15408(معيار های عمومی برای فنآوری اطلاعات ) بهره مي گيرد.
تعريف ISO از ISMS
قسمتی از سیستم مدیریت کلی، برپایه روش ریسک کاری ، جهت تاسیس، پیاده سازی، عملکرد، نظارت، مرور ، نگهداری ، و بهبود امنیت اطلاعات است.
استاندارد ISO/IES 27001:2005 مدلی برای برپائی ISMS موثر فراهم
مي کند.
* منظور از مديريت كلي ، رعايت ساير استانداردها مي باشد.
ISMS (Information Security Management System)
سری استانداردهای ISO/IEC 2700k
سيستم هاي مديريت امنيت اطلاعات – نيازمندي ها
آئين نامه كاري مديريت امنيت اطلاعات
راهنماي پياده سازي سيستم مديريت امنيت اطلاعات
مديريت امنيت اطلاعات - سنجش
مديريت مخاطرات امنيت اطلاعات
راهنماي مميزي سيستم هاي مديريت امنيت اطلاعات